 15827631206
行业动态 更多+
联系我们 / CONTACT
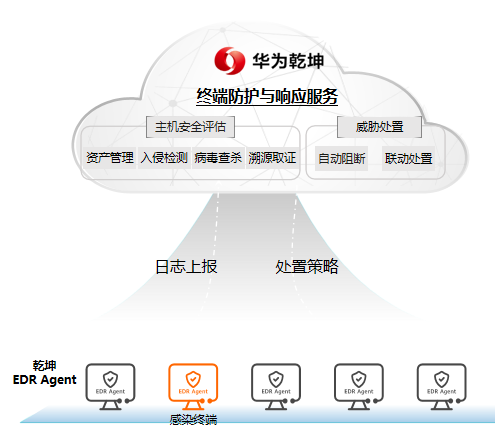
华为乾坤终端防护与响应服务EDR
|
性能简介:
一、 适用场景
企业数字化转型内网安全防护:企业越来越依赖网络通信,电脑、服务器等终端面临越来越多的安全风险。适用于需要在本地终端进行风险检测和处置,防止终端感染和威胁在内网横向传播的场景。
应对高级持续性威胁(APT)与无文件攻击:适用于防范利用0-day漏洞、无文件攻击(如脚本执行、进程注入、内存马等)绕过传统杀软的复杂攻击场景。
勒索病毒防范与数据资产保护:适用于拥有高价值核心数据资产,需要防范勒索软件加密,且在极端情况下需要实现“数据0损失”(一键回滚恢复)的场景。
信创环境与国产化替代:全面支持国产操作系统(麒麟桌面版/服务器版、统信UOS桌面版/服务器版)及国产CPU(鲲鹏、飞腾、兆芯、海光、海思麒麟等),适用于政府、金融、国企等信创替代过渡及落地场景。
多源异构终端的统一安全管理:适用于企业内部存在Windows、Linux、macOS等多种操作系统终端,需要通过统一平台进行跨域关联分析(XDR)和统一策略下发的场景。
海量终端轻量化部署与快速赋能:适用于要求终端侧轻量级部署,希望“秒级”获取安全防护能力,且需要自动化资产清点和运维(如故障自愈、批量升级)的简化运维场景。
二、 产品功能(详细)
产品功能主要围绕“资产-检测-防护-响应-运维”全生命周期展开,具体包括:
1. 终端资产管理与可视化
自动化资产清点:自动识别企业终端资产,统一管理资产信息。
安全状态可视:提供终端安全智能分析,呈现终端资产安全分析评分和风险总览。
分级分域管理:支持多租户账号权限分级管理,支持资产分级分域(MSSP代维)。
2. 智能威胁检测引擎(高精度检出)
智能杀毒(未知威胁检出率>95%):内置自研第三代AI智能杀毒引擎(神经网络AI引擎基于SiteAI平台),支持文件类型深度解析、语义识别及隐藏恶意行为分析;MDL检测引擎覆盖亿级病毒。
勒索精准检测(已知勒索检出率100%):通过关键内存扫描(静态分析)结合AI行为分析算法(动态模拟)识别勒索软件;采用诱饵捕获技术在入侵初期识别风险。
0-day与无文件漏洞检测(精度>95%):基于用户态及内核态Shellcode检测、深度内存分析、进程行为基线、高级注入检测等机制,精准检测无文件攻击和漏洞利用。
钓鱼木马拦截(拦截率>90%):基于大数据精准捕捉钓鱼木马的强诱导性特征,在木马产生破坏前进行拦截。
其他泛威胁检测:挖矿木马检测(情报+行为)、窃密木马检测、异常登录检测、暴力破解检测、横向移动检测、远控木马检测、基于流量的IPS检测等。
3. 多层主动防御体系
构建从脚本到内存的四层立体防御架构,截获API、进程、网络、文件等系统行为:
脚本检测层:基于AMSI静态检测、脚本命令检测、白文件利用检测。
行为检测层:基于规则检测、行为基线异常检测、脚本行为基线检测。
注入检测层:跨进程内存写入检测、进程注入检测、远控后渗透检测。
内存检测层:实时内存扫描、木马Shellcode检测、内存威胁溯源图引擎。
应用防护(RASP):支持多种编程语言和Web框架,探针接入与卸载,检测规则库动态升级。
4. 自动化响应与处置
一键/自动处置:支持威胁事件一键处置(文件隔离、进程终止、删除文件和目录、阻止进程执行、计划任务清理);支持病毒、挖矿、勒索事件的自动处置。
勒索专项防御与回滚:独创勒索加密文件恢复技术,实时阻塞恶意进程;支持文件事件触发式备份,基于勒索事件一键回滚,保障数据0损失。
多产品跨域联动(XDR):终端与防火墙自动关联,联动网关封禁攻击源IP;网关联动终端清理恶意文件、终止恶意外联进程。
微隔离与访问控制:主机防火墙策略(单网通)、网络隔离响应指导、用户名隔离。
5. 溯源取证与安全分析
内存威胁溯源图:通过独创的内存威胁溯源图,对全攻击链路进行行为分析与关联,直观展示整个攻击链路。
主动溯源与取证:针对IOC(失陷标示)的主动搜索、溯源和取证;终端文件取证定位、系统信息取证定位。
跨域关联分析:依托乾坤统一安全运营中心,支持多安全日志中心化存储,通过跨域关联分析算法实现XDR跨域威胁研判。
6. 终端智能运维与高可用
灵活的策略与升级管理:支持黑白名单管理(进程黑、文件白、自学习白名单);支持离线病毒库导入、在线增量/灰度升级、静默安装、域控批量安装等。
故障自愈与逃生:提供健康状态自检(注册表/服务/进程/驱动完整性检测),遇到配置文件、进程文件、驱动损坏时可自动自愈;提供故障逃生机制(HIPS引擎开关、优雅降级),确保业务连续性。
日志与报表:支持安全日志查看与导出(支持Syslog数据外发和北向接口)、无效数据清除、威胁事件导出、安全月报、紧急安全通知等。
相关产品